Column
コラム
【SCSナビ】SCS評価制度の★3・★4、選び方の5つの判断軸を解説
2026.10.27

SCS評価制度の★3と★4、どちらを目指すべきか迷っていませんか
単に「より上位の★を選べばよい」というものではなく、取引先からの要請や事業への影響、自社の対策状況などを踏まえて、自社に適した段階を検討することが重要です。
本記事では、自社に合う段階を検討する5つの判断軸、取得に向けた準備の進め方、★3・★4それぞれのモデルケースを解説します。
この記事でわかること
SCS評価制度は、サプライチェーンを構成する企業のセキュリティ対策を共通基準で評価・可視化し、サプライチェーン全体のセキュリティ水準向上につなげることを目的としています。
SCS評価制度への対応を検討し始めると、「★3と★4のどちらを選べばよいのかわからない」「何から準備をすべきかわからない」と感じるケースも少なくありません。
本記事では、自社に合う段階を判断する5つの判断軸と、取得に向けた進め方を紹介します。
取引先から対応を要請されたとき、最初に確認すべき5つのこと
まず★3を目指すことが有効な企業
★4を検討したい企業
目標段階を決めた後、取得までの道筋を具体化する方法
★3・★4の検討開始から取得までのモデルケース
1.取引先から対応を要請されたら、最初に確認すべき5つのこと
取引先からSCS評価制度への対応を要請されたとき、すぐに★3・★4を決めたり、個別の対策に着手したりするのではなく、まず要請の内容と自社への影響を整理することが重要です。
確認が不十分なまま進めると、原則として対象となる組織全体や、その組織が利用・管理するIT基盤の整理漏れ、過剰な対策、対応時期の見落としにつながるおそれがあります。
最初に、次の5点を取引先と社内の双方で確認します。
求められている段階と要請の根拠
★3・★4のどちらか、または同等水準の対策なのかを確認します。
あわせて、調達基準、契約条件、取引先の社内方針など、要請の背景も確認します。対象となる組織全体とIT基盤
SCS評価制度は、原則として取得する企業・法人の組織全体を対象とし、その組織が利用・管理するIT基盤(クラウド環境を含む)について対策状況を確認する制度です。
組織全体のガバナンスや取引先管理とともに、ネットワーク、サーバー、端末、クラウドサービス等のIT基盤と、その利用拠点を整理します。
なお、一般的にIT基盤に該当しない製造環境等のOTシステムや、取引先へ提供する製品そのものは、原則として制度の直接の対象外です。要請への対応時期
取引先から対応時期が示されている場合は、要請内容に対する自社方針の回答時期、対応計画の提示時期、取得を想定する時期を確認します。
時期が示されていない場合は、実行可能な進め方について取引先と認識を合わせます。取引先との認識合わせ
SCS評価制度は任意の制度です。取引先から要請を受けた場合は、求められている段階、要請の背景、取得状況の確認方法を確認し、過大な負担とならないよう、必要な対応や進め方について双方で認識を合わせます。社内の責任者と関係部門
経営層、情報システム、情報セキュリティ、事業部門、調達・法務など、判断と実行に必要な担当者を定め、取引先への窓口を一本化します。
取引先から具体的な段階が示されている場合は、その要請を踏まえて対応を検討します。ただし、要請されている段階、要請の背景、対応時期などが明確でない場合は、取引先と認識を合わせたうえで取得方針を決めます。
明確な段階が示されていない場合は、自社の事業停止が取引先やサプライチェーンへ及ぼす影響、取り扱う情報・システムの重要度、外部接続先や委託先の範囲、第三者による客観的な評価の必要性を整理します。
★4は、★3を事前に取得しなければ申請できない仕組みではありませんが、★3相当の基礎的な対策に加え、被害の拡大防止や検知、インシデント対応など、より広い範囲の対策と客観的な確認が求められます。そのため、現在の体制や対策状況だけでなく、必要な対策水準も見据えて目標を設定することが重要です。
以上の5点を確認すると、取引先の要請と自社の対応状況が明確になり、目標段階を検討するための前提が整います。
次に、取得時の対応だけでなく、取得後も継続して運用できるかという観点を加え、5つの判断軸から、★3・★4のどちらが自社に適しているかを整理します。
2.★3と★4を選ぶための5つの判断軸
第1章で整理した要請内容や取得目的を出発点として、以下の5つの判断軸を照らし合わせます。
いずれか一つだけで決めるのではなく、自社の事業特性や対策状況、取得後の運用まで含めて総合的に判断することが重要です。
| 判断軸 | ★3を軸に検討しやすい場合 | ★4を検討したい場合 |
|---|---|---|
| 1.取得のきっかけ・外部環境 | 基礎対策の可視化や将来への備えを目的としている | 取引先からの要請、業界動向、事業戦略等から高い水準が必要 |
| 2.事業停止時の影響 | 影響が主に自社内にとどまる | 供給停止が取引先や社会へ波及する |
| 3.情報・システムの重要度 | 一般的な業務情報・IT基盤が中心 | 機密性の高い情報や重要システムを扱う |
| 4.求める客観性(※) | 専門家確認付き自己評価で説明できる | 実地審査・技術検証を含む第三者評価が必要 |
| 5.維持運用の体制 | 基礎対策と証跡(対策を実施した記録)整備から定着させたい | 部門横断で継続改善できる体制がある |
この表は目安であり、一つの項目だけで結論を出すものではありません。
第1章で整理した要請内容や取得目的を前提に、事業への影響、情報・システムの重要度、必要な客観性、維持運用の体制を総合して判断します。
制度の対象は、原則として取得する企業・法人の組織全体と、その組織が利用・管理するIT基盤です。
また、特定の製品を導入すれば自動的に★を取得できるわけではありません。ルール、体制、技術的対策、運用記録を一体として整える必要があります。
★3・★4の判断フロー
上の表は、5つの判断軸ごとに自社の状況を整理し、★3・★4のどちらを検討しやすいかを比較するためのものです。
以下の判断フローは、その整理結果を踏まえて、目標段階を検討する順序を確認するための参考図です。
まず表で各判断軸を確認し、次にフローに沿って自社の判断に矛盾や見落としがないかを確認してください。
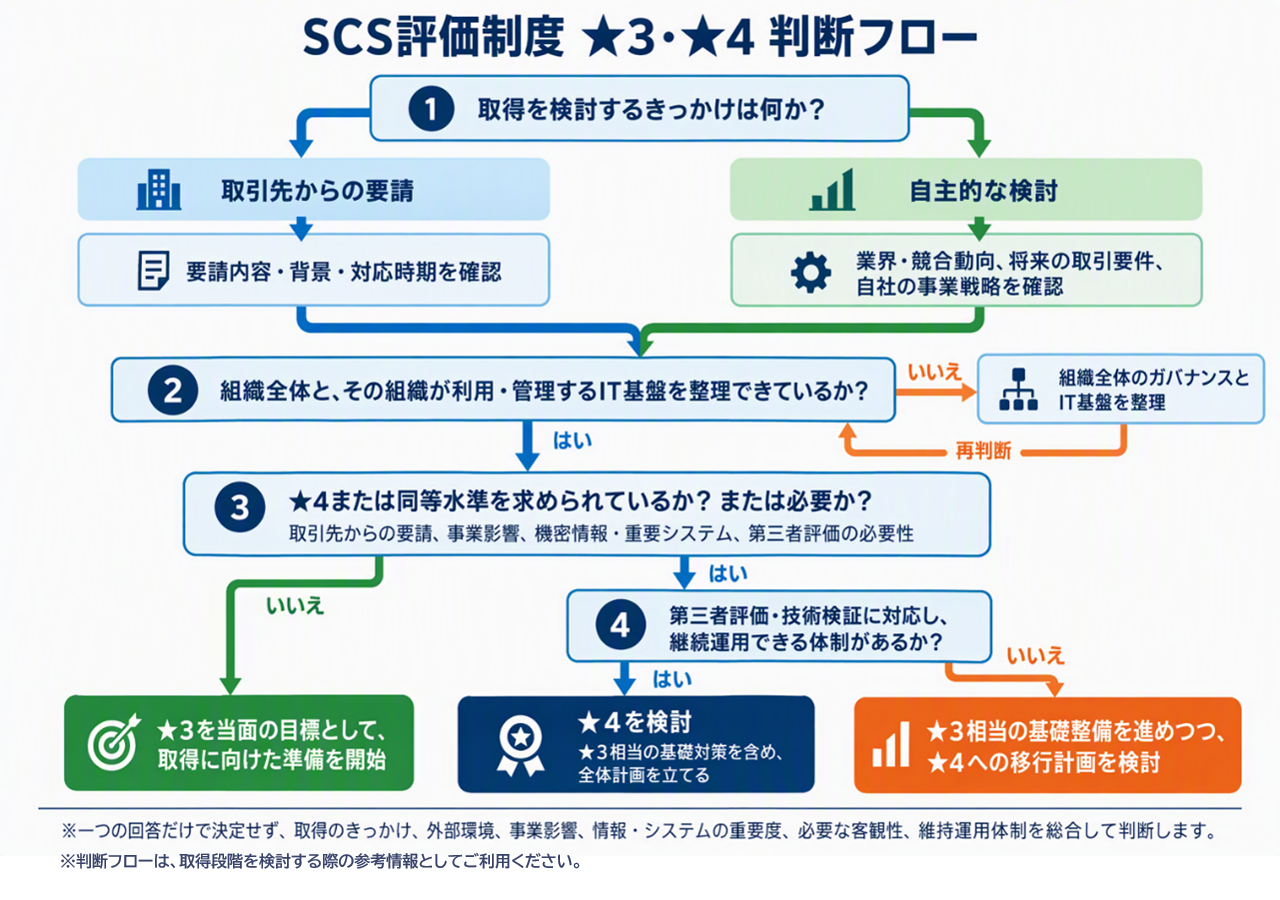
なお、フローだけで段階を決定するのではなく、取引先からの要請や事業への影響、取得後の運用体制を含めて総合的に判断することが重要です。
3.まず★3を目指すことが有効な企業
★3は、広く認知された脆弱性などを悪用する一般的なサイバー攻撃に対し、基礎的な組織対策とシステム防御策を整える段階です。
次のような企業では、★3を当面の目標とすることで、過度な負担を避けながら対策を定着させやすくなります。
取引先から★4を明示的に要請されておらず、まず共通基準に沿って対策状況を示したい
規程、資産台帳、権限管理、教育記録などの基礎を整備している段階にある
専任人材や予算が限られ、まず実行可能な範囲から運用を定着させたい
取引先との共通理解に向け、自社の基礎的な対策状況を説明できるようにしたい
★3を取得することで、基礎的なセキュリティ対策を共通基準に沿って可視化し、取引先へ説明しやすくなります。
これは企業間で対策水準を競うためではなく、取引先との共通理解を形成し、円滑な取引関係を支える基盤として活用できるものです。
4.★4を検討したい企業
★4は、初期侵入の防御だけでなく、被害の拡大防止、検知、インシデント対応、取引先管理などを含む包括的な対策を、第三者評価と技術検証によって客観的に確認する段階です。
次のような企業では、★4を目標として検討する意義が大きくなります。
主要取引先から★4または同等水準を明示的に要請されている
自社の供給停止が取引先の生産・サービス継続へ大きな影響を及ぼす
機密性の高い情報や重要なシステムを預かり、被害拡大防止まで要請される
取引先への説明に、第三者評価による高い客観性が必要とされる
経営層、情報システム、事業部門、調達部門が連携し、継続的な改善を運用できる
5.目標段階を決めた後、取得までの道筋を具体化する
★3・★4の目標段階を決めた後は、現在の対策状況との差を確認し、取得までに必要な対策と運用を具体化します。
★3を当面の目標とする場合も、将来★4が必要になる可能性を見据えて計画すると、対策の重複や手戻りを抑えやすくなります。
以下の5段階で、取得後の維持運用まで含む実行計画の全体像を整理します。
目標段階と取得方針を確認する
第2章の判断軸と判断フローを踏まえ、当面目指す段階と中長期の目標を確認します。★4の必要性は高いものの体制が十分でない場合は、★3相当の基礎整備と★4への移行を一体で計画します。現状との差を確認する
目標段階の評価基準と現在の対策状況を比較し、今後整備すべき事項を整理します。具体的な確認方法は、次回のコラムで解説します。対応の順序を決める
確認した課題について、事業への影響、対応の難易度、費用、必要期間を踏まえ、着手する順序を整理します。実施・維持計画を作る
責任者、関係部門、予算、スケジュールを定めるとともに、教育、定期点検、証跡管理、改善、更新対応など、取得後も継続する運用を計画します。中長期の移行計画を設定する
★3を当面の目標とする場合でも、外部環境や事業戦略の変化により将来★4が必要になる可能性があれば、追加対策、体制整備、移行時期を整理します。
6.検討開始から取得までのモデルケース
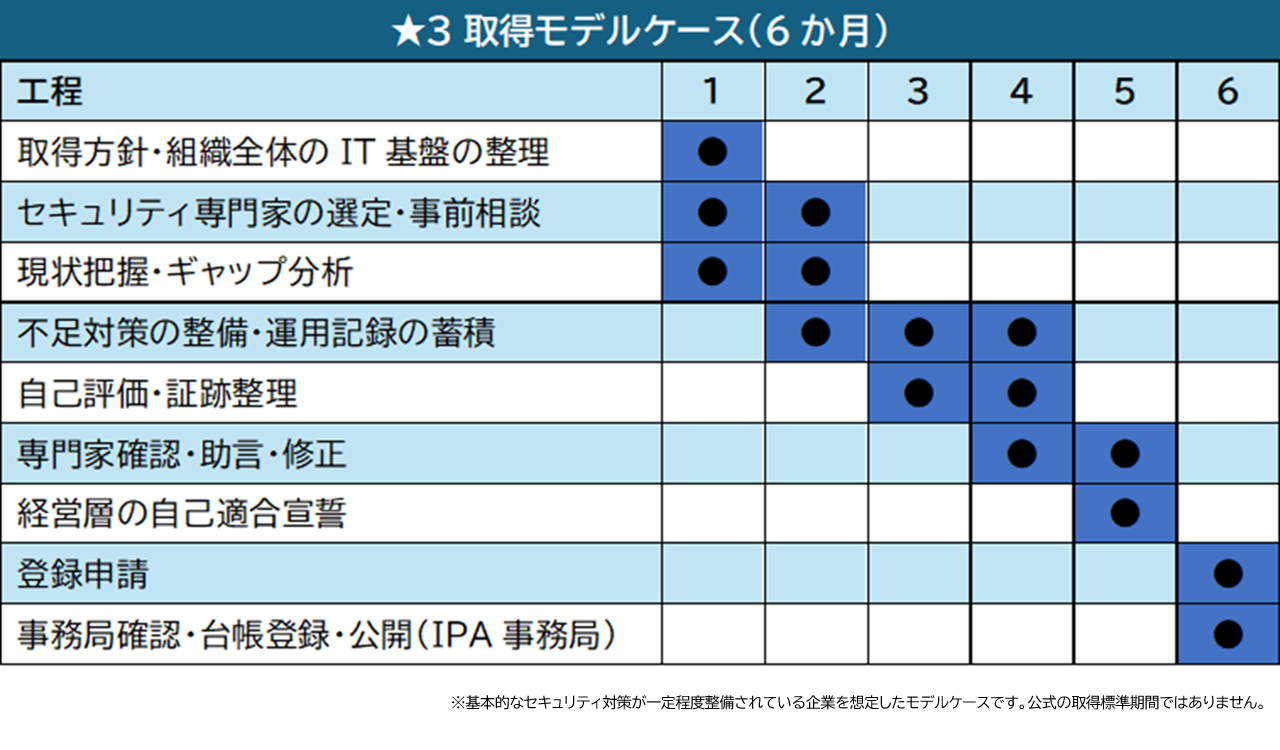
以下は、IPAが示す手続の流れを基に想定したモデルケースです。基本的な対策が一定程度整備されている企業を想定し、★3は6か月、★4は12か月で進める例を示します。標準的な取得期間を示すものではありません。
★3取得モデルケース
[前提条件]
基本的な規程、資産管理、アクセス管理、教育、バックアップ、インシデント対応などを既に実施
担当者とセキュリティ専門家を早期に確保できる
主な不足が文書・証跡の整理と限定的な是正であり、各工程を一部並行して進めることが可能
★4取得モデルケース
[前提条件]
★3相当の基礎対策に加え、部門横断の管理体制、重要資産・委託先の管理、検知・対応、運用記録が一定程度整備されている
経営層と関係部門の協力、評価機関の早期確保、実地審査・技術検証への対応が可能
重大な設備更改や大規模なシステム改修を必要としない
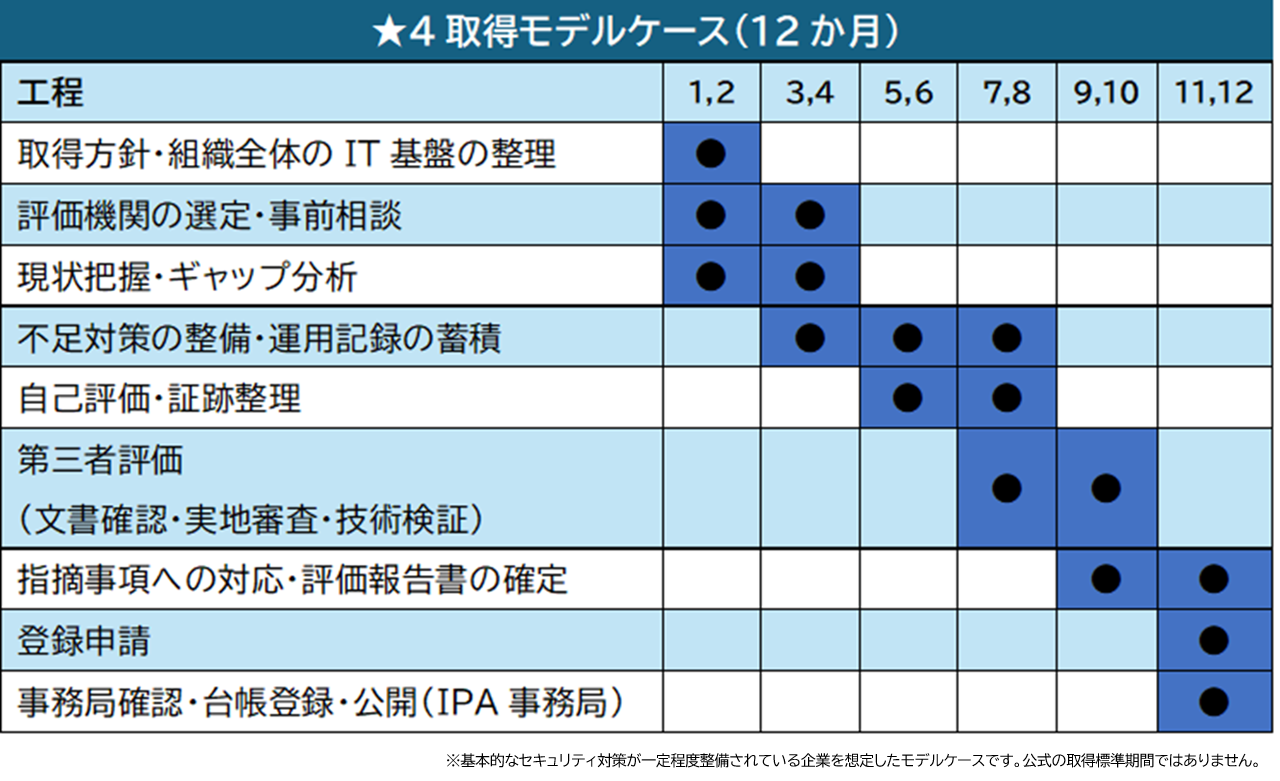
各表中の期間は公式な標準期間ではありません。前提条件を満たさない場合や、対策を一から整備する場合、大規模な技術改修が必要な場合、専門家・評価機関との日程調整や指摘事項への対応に時間を要する場合は、期間が長くなることがあります。
また、IPA事務局による確認、台帳登録・公開に要する期間は公表されていません。正式な申請手順と処理期間は、IPAの最新情報を確認してください。
7.委託元は委託先にどの段階を要請すべきか
委託元が委託先に要請する段階は、一律に決めるのではなく、委託する業務のリスクに応じて設定します。
一般的な業務の委託で、扱う情報やシステムの重要度が比較的低く、停止時の影響が限定的な場合は、基礎的な対策状況を確認できる★3を基本とする考え方が適しています。
一方、機密性の高い情報や重要システムを扱う場合、委託先の停止が自社の事業継続やサプライチェーンに大きく影響する場合、外部からの侵入が自社へ波及するおそれが高い場合には、第三者評価や技術検証を含む★4を要請することを検討します。
要請する際は、段階、要請の背景、要請先、対応時期、取得状況の確認方法を明確にします。制度の対象は、原則として取得する企業・法人の組織全体と、その組織が利用・管理するIT基盤であるため、委託元が特定の業務・拠点・システムだけを評価対象として指定するものではありません。
委託先の規模だけで過大または過小な要請とならないようにすることも重要です。
まとめ
SCS評価制度の取得を検討する際は、まず取得目的を整理することが出発点です。
取引先から要請を受けている場合は、要請される段階、要請の背景、対応時期、取得状況の確認方法について認識を合わせます。
具体的な要請がない場合でも、業界・競合他社の動向、将来の調達要件、自社の事業戦略、対策状況の可視化や信頼向上の必要性を踏まえ、自主的に取得を目指すことが考えられます。
SCS評価制度は任意の制度であり、原則として取得する企業・法人の組織全体と、その組織が利用・管理するIT基盤が対象です。
★3と★4のどちらを目指すかは、取得目的、外部環境、事業停止時の影響、情報・システムの重要度、必要な客観性、取得後の運用を維持する体制から総合的に判断します。
まず基礎対策と証跡を整え、運用を定着させる必要がある企業には、★3が有効な出発点です。一方、供給停止や情報漏えいの影響が大きい企業、取引先から★4または同等水準を要請されている企業、第三者評価や技術検証による高い客観性が必要な企業では、★4を検討します。
必要性は高いものの体制が十分でない場合は、★3相当の基礎整備を進めながら、★4への移行計画を立てる方法が現実的です。目標段階を決めた後は、現在の対策状況との差を確認し、取得に必要な対策と実施計画を具体化します。
次回コラム(11月公開予定)
「ギャップ分析でわかること」
★3または★4の目標を決めた後に行うギャップ分析(目標基準と現在の対策状況の差を洗い出し)を取り上げます。
評価基準と自社の現状をどのように比較し、不足する対策をどのように整理して優先順位を付けるのかを解説します。
あわせて読みたい記事
◆SCS評価制度について知りたい方へ
お問い合わせ
執筆者
佐々木 博文
NTTアドバンステクノロジ株式会社
ソーシャルプラットフォーム・ビジネス本部 セキュリティビジネス部門
エグゼクティブスペシャリスト、セキュリティエバンジェリスト
NTTグループセキュリティプリンシパル、CISSP、CCSP、SSCP